Conocimiento y consejos
Artículos actuales y novedades sobre certificación ISO y gestión de calidad.
Digitalización
Revisión por la dirección con IA: del trámite a la gestión
La revisión por la dirección es la cita más importante del sistema de gestión y, por lo general, la peor preparada. Cómo la IA aporta la base de datos y qué partes debe asumir la propia dirección.
 Thomas Werner
Mejores prácticas
ISO 9001:2026 e ISO 14001:2026: dos normas, un sistema integrado
De dos normas, un sistema que realmente funcionaLas revisiones de ISO 9001:2026 e ISO 14001:2026 introducen nuevos énfasis en la gestión de la calidad y la gestión ambiental: el clima, la sostenibilid...
 Thomas Werner
Mejores prácticas
Sistema integrado de gestión: qué le aporta realmente
Un solo sistema para varias normas no solo ahorra documentos. Cambia la forma en que una dirección general gobierna su empresa. El beneficio en costes, auditorías, cultura y crecimiento — sin adornos.
 Nadeesh Lötscher
ISO 9001
ISO 9001:2026 ya está aquí: los principales cambios, sin rodeos
El 16 de septiembre de 2026 se publicó la nueva ISO 9001. Qué ha cambiado realmente, qué capítulos se ven afectados, cuánto tiempo sigue siendo válido su certificado de 2015 y qué conviene hacer ahora.
Thomas Werner
Costos y ROI
El fin de la consultoría ISO cara: qué cambia realmente la IA
Durante décadas, la certificación ISO fue un proyecto de consultoría con tarifas por jornada. La IA está cambiando esa cuenta, pero no en todos los frentes. Una comparación honesta, incluidos los puntos en los que la consultoría sigue valiendo lo que cuesta.
 Sara Castellón Jurado
Mejores prácticas
Varias normas ISO a la vez: así se construye un SIG
Dos o tres normas a la vez suena a triple trabajo. Como las normas comparten la misma estructura básica, no lo es. El plano de construcción de un sistema integrado de gestión, paso a paso.
Thomas Werner
ISO 42001
¿ISO 42001 o Reglamento de IA? La comparativa honesta para pymes
Uno es una ley, el otro un sistema de gestión. Quien los confunde invierte en el lugar equivocado. Qué cubre la ISO 42001, qué exige el Reglamento de IA y dónde queda la brecha.
 Christian Paredes
ISO 27001
Preparación de la auditoría ISO 27001: la guía de 90 días para pymes
Noventa días bastan para una certificación inicial de ISO 27001 si el orden es el correcto. Tres fases, los documentos obligatorios y los puntos donde se atasca en la práctica.
Nadeesh Lötscher
ISO 9001
ISO 9001:2026 – La guía completa de migración para empresas ya certificadas
Quien hoy está certificado según ISO 9001:2015 se enfrenta a una decisión: esperar o prepararse. La nueva versión ISO 9001:2026 ha sido aprobada, y con ella comienza un período de transición que requiere una estrategia de migración estructurada para las empresas certificadas. La buena noticia: quien ha implementado bien la versión 2015 está en mejor posición de lo que cree. La mala: quien espera, corre el riesgo de quedarse sin tiempo.
Thomas Werner
ISO 14001
ISO 14001 e informes ESG: cómo matar dos pájaros de un tiro
Durante mucho tiempo, la sostenibilidad fue una decisión voluntaria. La pyme que se implicaba en la gestión ambiental lo hacía por convicción, por presión de sus clientes o por visión estratégica, rara vez por obligación legal. Eso ha cambiado. La Corporate Sustainability Reporting Directive, en breve CSRD, convierte la información sobre sostenibilidad en un requisito normativo para cada vez más empresas. Y alcanza a las pymes antes de lo que muchos creen.
 Marco Rossi
ISO 42001
Ley de IA de la UE e ISO 42001: la doble estrategia para el cumplimiento normativo de la IA en las pymes
Dos regulaciones afectan simultáneamente a las pymes, y muchas de ellas todavía no saben cómo abordarlas. Por un lado, la Ley de IA de la UE, que entra en vigor de forma gradual desde el verano de 2025 y exige a las empresas que utilizan u operan determinados sistemas de IA revisiones de riesgo documentadas y obligaciones de transparencia. Por otro lado, ISO 42001, la norma internacional para sistemas de gestión de IA, que establece un marco de gobernanza estructurado para todo el uso de IA de una empresa. Quien trate estos dos requisitos como proyectos separados desperdicia recursos. Quien los concibe como una doble estrategia, gana el doble.
 Sarah Mueller
ISO 27001
¿Ciberseguro sin ISO 27001? Lo que realmente exigirán las aseguradoras en 2026
ISO 27001 ya no es más un elemento deseable para las pymes que necesitan cobertura de ciberseguros. Es el boleto de entrada
Sarah Mueller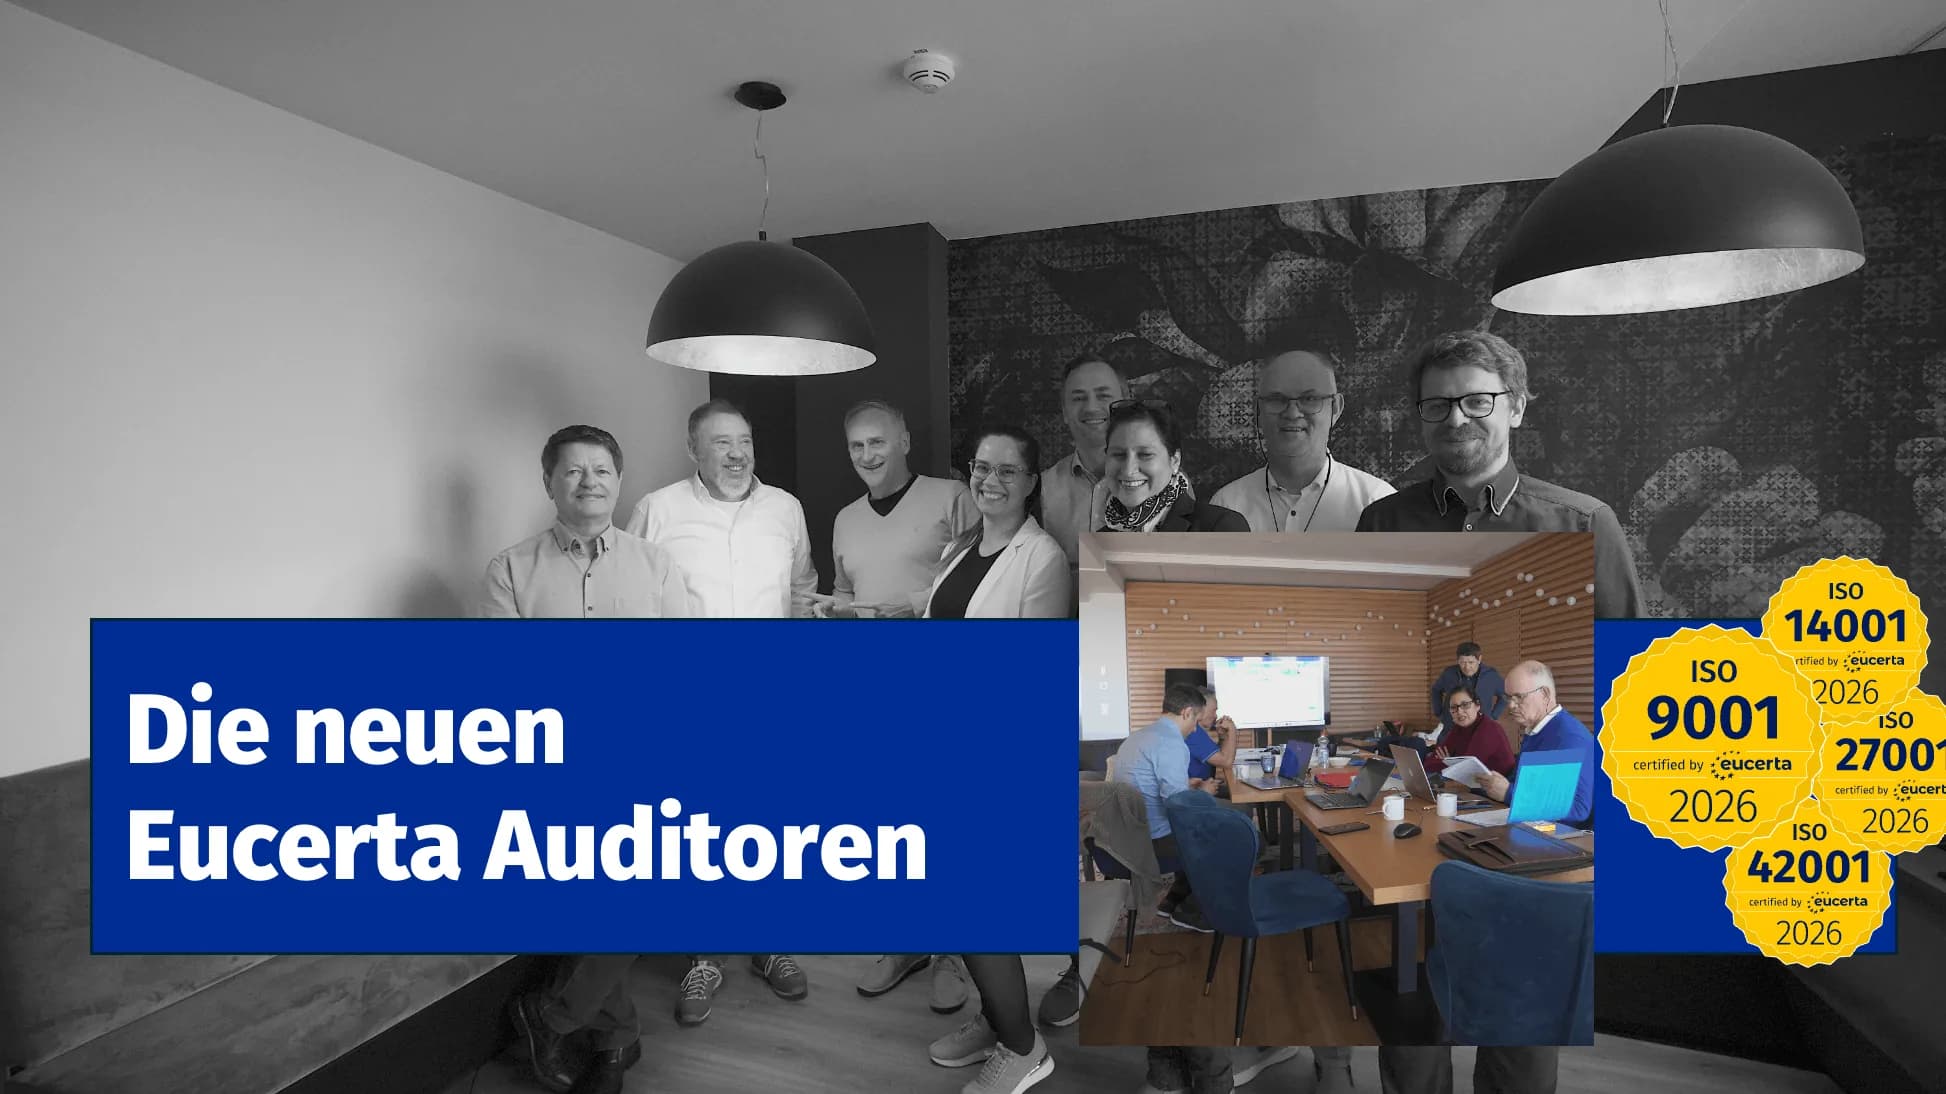
Formación
Los nuevos auditores
Formación de auditores según ISO 19011, personal certificado para ISO 9001 + 14001 + 27001 + 42001
Sarah Mueller
ISO 42001
ISO 42001 en la práctica: 5 pasos hacia el cumplimiento normativo de IA para pymes
Quien utiliza IA sin contar con un marco estructurado para ello actúa, consciente o inconscientemente, sin gobernanza. ISO 42001 cierra esta brecha.
Marco Rossi
Mejores prácticas
Estándares de certificación de Eucerta
El procedimiento de certificación de Eucerta y sus socios se basa en las normas internacionalmente reconocidas ISO 19011, ISO/IEC 17021 e ISO/IEC 27006. Estos estándares establecen las bases para la auditoría de sistemas de gestión, los requisitos de competencia para los organismos de certificación, así como los requisitos específicos para las certificaciones en el ámbito de la seguridad de la información.
Sarah MuellerDigitalización
Pasaporte Digital de Producto 2027: por qué su sistema de gestión determina si está preparado
A partir de 2027, el Pasaporte Digital de Producto (DPP) será obligatorio para cada vez más sectores en la UE. Lo que muchas empresas subestiman: el DPP no es un proyecto de TI, es un proyecto estructural. Y quien no cuente hoy con un sistema de gestión sólido, tendrá mañana un problema serio.
En este artículo mostramos por qué el DPP no funciona sin ISO 9001 e ISO 14001, cómo la IA simplifica radicalmente su implementación y qué hace EUCERTA de manera diferente en concreto.
Sarah Mueller
ISO 27001
ISO 27001 para pymes: por qué la certificación en seguridad de la información ya no es una opción
Las pequeñas empresas se enfrentan a diario a unos 65.000 ataques: ISO 27001 ofrece el marco para hacerles frente. Descubra por qué la certificación se ha vuelto imprescindible para las pymes y cómo dominar su implementación en 7 fases.
Thomas Werner
Regulación de la UE
Ley de la Cadena de Suministro en la práctica: por qué las pymes europeas deben rellenar cuestionarios de repente
Muchas pymes en Austria, Suiza, España, Francia e Italia piensan: "Esto no nos afecta, no tenemos 1.000 empleados". Sin embargo, aunque la aplicabilidad directa pueda ser limitada, los efectos indirectos son casi universales.
Sarah Mueller
Costos y ROI
Los costes ocultos de la certificación ISO tradicional: por qué las pymes pagan de más
Las certificaciones ISO suelen ser considerablemente más caras de lo esperado para las pequeñas y medianas empresas (pymes), ya que, además de las tarifas evidentes de auditoría, surgen numerosos costes ocultos. No así con Eucerta.
Marco Rossi
Costos y ROI
El ROI de la certificación ISO: cómo las pymes europeas amortizan sus costes en 18-24 meses
Rendimientos reales: los estudios de caso muestran cómo la certificación ISO se autofinancia mediante ganancias de eficiencia y nuevos pedidos. Hasta un 50% menos de errores tras la implementación de ISO 9001.
Marco Rossi
ISO 9001
ISO 9001:2026 llega – Qué cambios debe preparar ahora
El Draft International Standard (DIS) se publicó el 27 de agosto de 2025. Descubra los cinco cambios estratégicos hacia una cultura de calidad auténtica, un comportamiento ético y una gestión consciente del clima.
Thomas Werner
Regulación de la UE
EU AI Act 2025: Qué significa la implementación de agosto para las pymes europeas
Los modelos de IA de propósito general están sujetos a nuevas obligaciones: ¿está su empresa preparada para el cumplimiento de la Ley de IA de la UE? Las organizaciones que utilizan ChatGPT, Copilot, Claude o Gemini se enfrentan a sanciones de hasta 35 millones de euros o el 7% de la facturación anual global.
Thomas WernerISO 27001
ISO 27001: Una guía completa para principiantes
Descubra todo lo que necesita saber sobre la certificación ISO 27001, desde los fundamentos hasta la implementación exitosa.
Sarah Mueller
ISO 9001
Los 10 principales beneficios de una certificación ISO 9001
Por qué invertir en un sistema de gestión de calidad merece la pena para su empresa y cómo puede beneficiarse de ello.
Thomas Werner